Crypto · 6 min read · 3 views
CCIP 2.0 Chainlink: Verifier Kustom, Compliance, dan Risiko Baru Bridge Institusional
Chainlink CCIP 2.0 menambahkan verifier yang dapat dikonfigurasi, compliance, dan pilihan finalitas untuk transaksi antarchain. Artikel ini membedah manfaat, trust assumption, serta checklist risiko sebelum dipakai institusi.
GD
I Gusti Agung Ganes Satsangga Dipa
Backend & Software Developer
# Pembukaan
Chainlink meluncurkan **CCIP 2.0** pada 28 September 2026 sebagai pembaruan besar untuk infrastruktur pemindahan token dan pesan antarchain. Versi baru ini memungkinkan penerbit aset menambahkan verifier milik sendiri, menerapkan pemeriksaan kepatuhan, dan memilih ambang finalitas sesuai risiko transaksi. Klaim utamanya menarik bagi bank, kustodian, manajer aset, dan proyek DeFi yang ingin mendistribusikan aset tokenisasi ke banyak blockchain tanpa membangun bridge terpisah untuk setiap jaringan [Chainlink](https://chain.link/blog/introducing-ccip-2-0).
Namun, fleksibilitas bukan sinonim otomatis untuk keamanan. CCIP 2.0 tetap memakai jaringan verifier dasar Chainlink, lalu memberi pengguna pilihan untuk menambah **Cross-Chain Verifier** atau CCV. Model ini dapat memperkuat *defense in depth* bila dikonfigurasi dengan benar, tetapi juga memindahkan sebagian keputusan penting—siapa yang memverifikasi, kapan transaksi boleh dieksekusi, dan kontrol apa yang wajib lolos—kepada penerbit aset. Artikel ini membedah mekanisme tersebut, trade-off kecepatan versus finalitas, lapisan compliance, serta pertanyaan yang perlu diajukan sebelum narasi “institusional” diterima begitu saja.
## Daftar Isi
- [01 — CCIP 2.0 Mengubah Bridge Menjadi Kerangka Kontrol](#bagian-01)
- [02 — Cross-Chain Verifier Menambah Tanda Tangan dan Tanggung Jawab](#bagian-02)
- [03 — Kecepatan Finalitas Harus Dibayar dengan Kebijakan Risiko](#bagian-03)
- [04 — Compliance Onchain Bukan Sekadar Memasang KYC](#bagian-04)
- [05 — Lima Uji Kelayakan sebelum Aset Melintas Chain](#bagian-05)
- [Kesimpulan](#kesimpulan-artikel)
- [Sumber](#sumber-artikel)
<a id="bagian-01"></a>
## 01 — CCIP 2.0 Mengubah Bridge Menjadi Kerangka Kontrol
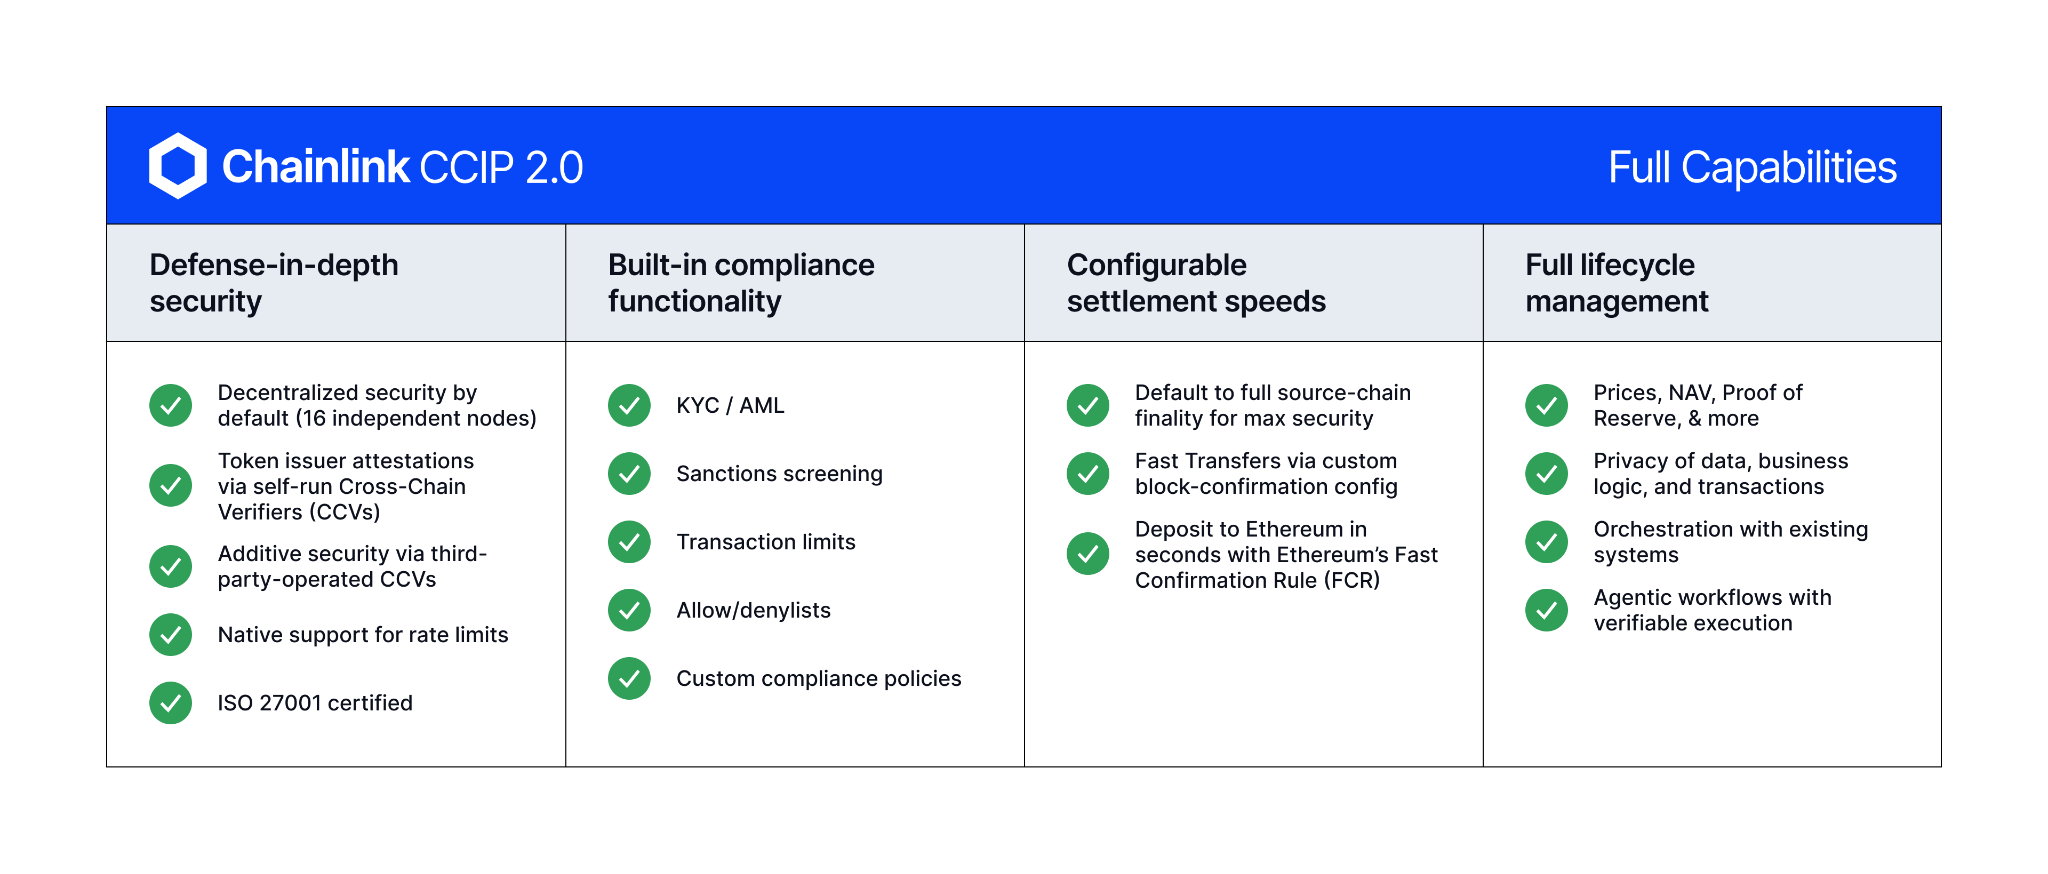
Bridge tradisional sering dipandang sebagai satu produk yang mengunci aset di chain asal lalu menerbitkan representasinya di chain tujuan. CCIP 2.0 mendorong model yang lebih modular: jaringan dasar memverifikasi pesan, sementara penerbit dapat menambahkan aturan keamanan, kepatuhan, dan penyelesaian sesuai kelas aset. Menurut [pengumuman resmi Chainlink](https://chain.link/blog/introducing-ccip-2-0), institusi bisa mengoperasikan CCV sendiri atau memakai penyedia seperti Infosys dan Nethermind; tersedia pula starter kit untuk AWS dan Google Cloud. Daftar pendukung peluncuran mencakup perusahaan keuangan dan teknologi, tetapi dukungan atau eksplorasi tidak boleh disamakan dengan bukti bahwa setiap nama telah memakai seluruh fitur baru di produksi. Konfirmasi silang [PR Newswire](https://www.prnewswire.com/news-releases/chainlink-launches-ccip-2-0-to-maximize-the-utility-and-reach-of-institutional-digital-assets-across-blockchains-302891388.html) menyebut CCIP 2.0 sudah tersedia bagi institusi dan penerbit aset digital, dengan fitur user attestation, additive security, compliance, dan kecepatan yang dapat dikonfigurasi.
> **Highlight:** Nilai CCIP 2.0 bukan karena satu bridge menjadi “pasti aman”, melainkan karena penerbit dapat menyusun beberapa kontrol independen—dan wajib bertanggung jawab atas konfigurasi yang dipilih.
<a id="bagian-02"></a>
## 02 — Cross-Chain Verifier Menambah Tanda Tangan dan Tanggung Jawab
CCV adalah pemeriksa tambahan yang harus menandatangani transaksi sebelum instruksi antarchain dieksekusi. Penjelasan teknis yang dirangkum [CoinMarketCap Alexandria](https://coinmarketcap.com/alexandria/article/chainlink-ccip-20-lets-issuers-add-their-own-bridge-verifiers) menyebut lapisan dasar CCIP terdiri atas 16 operator node independen yang mencapai konsensus; penerbit kemudian dapat menambahkan CCV internal atau pihak ketiga di atasnya. Contohnya, transfer bernilai kecil dapat memakai aturan dasar, sedangkan transaksi di atas ambang tertentu memerlukan tanda tangan dari verifier perusahaan dan penyedia eksternal. Desain ini mengurangi ketergantungan pada satu pemeriksa, tetapi efektivitasnya bergantung pada independensi nyata: dua verifier yang berbagi cloud account, pipeline deployment, administrator, atau sumber data belum tentu memberi dua lapisan risiko yang benar-benar berbeda.
```text
Chain asal → Committee Verifier dasar ───────────────┐
├→ semua tanda tangan valid → eksekusi di chain tujuan
CCV penerbit + CCV pihak ketiga ─────────┘
│
└→ policy: nilai, pihak, yurisdiksi, finalitas, limit
```
<a id="bagian-03"></a>
## 03 — Kecepatan Finalitas Harus Dibayar dengan Kebijakan Risiko
CCIP 2.0 mengizinkan pengguna memilih antara menunggu finalitas penuh atau mengeksekusi setelah jumlah konfirmasi yang lebih rendah. Ini relevan untuk pembayaran dan perdagangan, ketika menunggu finalitas chain asal dapat memperlambat penggunaan modal. Namun, transaksi yang bergerak lebih cepat menanggung risiko reorganisasi chain: pesan mungkin dianggap cukup pasti oleh sistem bridge sebelum status dasarnya benar-benar final. Karena itu, kecepatan semestinya diperlakukan sebagai limit kredit sementara, bukan tombol performa universal. Nilai transaksi, volatilitas aset, karakter chain, kemampuan membatalkan proses, dan kapasitas menyerap kerugian harus menentukan threshold. Penerbit juga perlu membedakan *time to acknowledgement*, *time to execution*, dan finalitas ekonomi; antarmuka yang menampilkan “selesai” terlalu dini dapat membuat pengguna mengira aset sudah tidak mungkin direorganisasi.
| Pilihan penyelesaian | Manfaat | Risiko dominan | Kontrol minimum |
|---|---|---|---|
| Finalitas penuh | Kepastian sumber paling kuat | Latensi dan modal tertahan | Monitoring finalitas dan timeout |
| Konfirmasi terbatas | Transfer lebih cepat | Reorg sebelum final | Batas nilai, fee risiko, dan circuit breaker |
| Persetujuan khusus | Cocok untuk transaksi besar | Bottleneck atau insider risk | Multi-party approval dan audit log |
| Jalur darurat | Memutus insiden lebih cepat | Salah pause atau penyalahgunaan admin | Prosedur, multisig, dan transparansi publik |
<a id="bagian-04"></a>
## 04 — Compliance Onchain Bukan Sekadar Memasang KYC
Integrasi dengan kontrol KYC, AML, sanctions screening, allowlist, dan transaction limit dapat membantu institusi mempertahankan kebijakan ketika aset bergerak antarjaringan. Tetapi compliance lintas chain menghadirkan persoalan data dan tata kelola: identitas bisa berubah, daftar sanksi diperbarui, alamat dapat dikompromikan, serta satu entitas dapat memakai banyak wallet. Aturan juga harus menjelaskan apa yang terjadi ketika vendor screening tidak tersedia, menghasilkan false positive, atau memberi hasil berbeda dari sistem internal. Untuk penerbit dan penyedia layanan aset digital yang melayani pengguna Indonesia, fitur teknis seperti ini bukan pengganti analisis hukum lokal, perizinan, perlindungan data pribadi, dan prosedur penanganan sengketa. Bukti kepatuhan yang baik harus bisa diaudit tanpa membocorkan data sensitif, memiliki versi aturan yang jelas, dan menyediakan proses remediasi bagi transaksi yang tertahan secara keliru.
**Pertanyaan tata kelola yang wajib dijawab:**
- Siapa yang dapat mengubah allowlist, denylist, threshold, dan verifier?
- Apakah perubahan policy memakai multisig, timelock, serta pemberitahuan publik?
- Data apa yang keluar ke vendor compliance dan berapa lama disimpan?
- Apa mode kegagalan default: *fail-open* atau *fail-closed*?
- Bagaimana aset dipulihkan bila pengguna sah terkena false positive?
<a id="bagian-05"></a>
## 05 — Lima Uji Kelayakan sebelum Aset Melintas Chain
Sebelum memakai CCIP 2.0, tim perlu menguji sistem sebagai satu rangkaian, bukan hanya memastikan demo transfer berhasil. Pertama, petakan trust assumption untuk committee verifier, setiap CCV, administrator, cloud, oracle, serta kontrak token. Kedua, jalankan simulasi reorg, verifier offline, signature terlambat, policy mismatch, rate-limit, dan chain tujuan berhenti. Ketiga, bedakan limit per aset dan jalur; stablecoin pembayaran tidak harus memakai toleransi yang sama dengan token dana investasi atau governance message. Keempat, siapkan telemetry untuk jumlah transaksi pending, perbedaan status antarverifier, perubahan konfigurasi, dan anomali volume. Kelima, dokumentasikan mekanisme pause, recovery, kompensasi, serta komunikasi insiden. Audit smart contract tetap penting, tetapi pengujian operasional harus mencakup kredensial cloud, rotasi key, segregasi tugas, disaster recovery, dan ketergantungan vendor—karena kegagalan bridge sering muncul pada sambungan antarkomponen, bukan hanya pada satu kontrak.
**Checklist pra-produksi:**
- [ ] Verifier tambahan benar-benar independen secara operator dan infrastruktur.
- [ ] Semua perubahan policy tercatat, di-review, dan memiliki rollback.
- [ ] Jalur cepat memiliki batas nilai serta toleransi reorg eksplisit.
- [ ] Ada canary transfer dan rekonsiliasi saldo di kedua chain.
- [ ] Circuit breaker diuji tanpa bergantung pada satu akun administrator.
- [ ] Pengguna menerima status yang membedakan confirmed dan finalized.
- [ ] Runbook insiden memuat owner, tenggat, bukti, dan kanal komunikasi.
<a id="kesimpulan-artikel"></a>
## Kesimpulan
CCIP 2.0 membawa interoperabilitas ke arah yang lebih dapat dikonfigurasi: jaringan verifikasi dasar dapat ditambah CCV, aturan compliance dapat diterapkan pada alur transfer, dan finalitas bisa disesuaikan dengan kebutuhan bisnis. Potensinya besar untuk distribusi stablecoin, dana tokenisasi, dan pesan governance lintas chain, tetapi kontrol tambahan hanya bernilai jika independen, diuji, dan dapat diaudit. Institusi tidak seharusnya bertanya “apakah CCIP aman?” secara abstrak; pertanyaan yang lebih tepat adalah siapa saja yang dipercaya, syarat apa yang harus terpenuhi, seberapa besar kerugian pada setiap mode gagal, dan bagaimana sistem berhenti serta pulih. Dengan kerangka itu, CCIP 2.0 dapat dinilai sebagai infrastruktur risiko yang konkret—bukan sekadar label institusional atau katalis harga LINK.
*Disclaimer: Artikel ini bersifat informatif dan bukan nasihat keuangan atau rekomendasi investasi.*
<a id="sumber-artikel"></a>
## Sumber
- [Chainlink Introduces CCIP 2.0 — Chainlink](https://chain.link/blog/introducing-ccip-2-0) — pengumuman resmi, kemampuan CCV, compliance, finalitas, dan mitra ekosistem.
- [Chainlink Launches CCIP 2.0 — PR Newswire](https://www.prnewswire.com/news-releases/chainlink-launches-ccip-2-0-to-maximize-the-utility-and-reach-of-institutional-digital-assets-across-blockchains-302891388.html) — konfirmasi peluncuran dan ringkasan fitur bagi institusi.
- [Chainlink CCIP 2.0 Lets Issuers Add Their Own Bridge Verifiers — CoinMarketCap Alexandria](https://coinmarketcap.com/alexandria/article/chainlink-ccip-20-lets-issuers-add-their-own-bridge-verifiers) — rincian committee verifier, CCV, threshold, dan compliance.
- [Chainlink Launches Updated Cross-Chain Protocol — ForkLog](https://forklog.com/en/chainlink-launches-updated-cross-chain-protocol) — konfirmasi silang peluncuran, integrasi ACE, dan penerapan verifier tambahan.
Tags: #Chainlink#CCIP 2.0#cross-chain#interoperability#bridge security#tokenisasi aset#Cross-Chain Verifier#compliance#finalitas#LINK
GD
Tentang Penulis — Ganes Satsangga
Backend Developer berpengalaman membangun aplikasi web, sistem ERP/CMS, integrasi API, dan database menggunakan Laravel, PHP, dan Go.


